
KI-gestütztes Reverse Engineering: Wie Agenten Sicherheitslücken in alltäglicher Hardware-Peripherie aufdecken
Ein aktueller Bericht beschreibt den erfolgreichen Einsatz von KI-Agenten, insbesondere Claude Opus 5, zur automatisierten Analyse von Hardware-Peripheriegeräten. Durch agentenbasiertes Reverse Engineering von Firmware und Update-Tools wurden kritische Schwachstellen in Mikrofonen, Webcams und WLAN-gesteuerten Lichtern identifiziert. Zu den Funden gehören eine ungeschützte Klartext-Befehlsshell in einem Mikrofon sowie die Möglichkeit, die Aktivitäts-LED einer Webcam während der Aufnahme zu deaktivieren. Der Prozess demonstriert die Effizienz von KI bei der Untersuchung komplexer Protokolle, der Validierung von Prüfsummen und der Aufdeckung versteckter Debug-Funktionen. Diese Entwicklung markiert einen Wendepunkt in der Hardware-Sicherheitsforschung, da KI-Modelle nun in der Lage sind, eigenständig Firmware-Strukturen zu dokumentieren und funktionale Interaktions-Tools zu erstellen.
Die wichtigsten Punkte
- Automatisierung durch KI-Agenten: Einsatz von Claude Opus 5 für das iterative Reverse Engineering von Hardware-Firmware.
- Kritische Funde in Peripheriegeräten: Entdeckung einer Klartext-Befehlsshell in einem Mikrofon und Manipulation der Webcam-Status-LED.
- Sicherheitsmängel bei WLAN-Hardware: Ein Key-Light ermöglichte unbefugte Speicherzugriffe über das lokale Netzwerk.
- Effiziente Protokollanalyse: Die KI konnte Firmware-Update-Formate, Prüfsummen und Signaturvalidierungen eigenständig analysieren und dokumentieren.
- Erstellung funktionaler Tools: Generierung von Skripten und Dokumentationen zur direkten Interaktion mit der Hardware.
Analyse
Methodik des agentenbasierten Reverse Engineering
Der Prozess der Hardware-Analyse wurde durch den Einsatz von KI-Agenten grundlegend transformiert. Anstatt manuell Code-Strukturen zu dekonstruieren, wurde ein strukturierter Workflow etabliert. Zunächst wurden die Firmware des Zielgeräts sowie das zugehörige Update-Tool des Herstellers in eine spezialisierte Reverse-Engineering-Umgebung geladen. Als zentrales Analyse-Werkzeug fungierte das Modell Claude Opus 5, dem spezifische Ziele vorgegeben wurden.
Die Aufgabenstellung für die KI umfasste die exhaustive Dokumentation und Cross-Validierung der gesamten Firmware. Dabei lag ein besonderer Fokus auf der Entschlüsselung des Firmware-Update-Formats und des zugrunde liegenden Protokolls. Die KI wurde angewiesen, die Sicherheitsmerkmale zu untersuchen, einschließlich der Prüfung von Checksummen, der Signaturvalidierung und der Mechanismen für Secure Boot. Durch die Kombination von statischer und dynamischer Analyse war der Agent in der Lage, sämtliche Protokolloberflächen zu bestimmen und die Funktionalität der Geräte vollständig zu enumerieren.
Ergebnisse der Hardware-Untersuchung
Die Untersuchung konzentrierte sich auf Peripheriegeräte in unmittelbarer Reichweite, die als ideale Ziele für agentenbasiertes Reverse Engineering identifiziert wurden. Da es sich bei diesen Geräten im Wesentlichen um kleine Computer handelt, die über Datenverbindungen mit dem Host-System kommunizieren und oft über Firmware-Update-Mechanismen verfügen, bieten sie eine hervorragende Angriffsfläche für iterative KI-Analysen.
Die Resultate waren bei drei Gerätetypen besonders signifikant:
- Mikrofon: Hier konnte eine vollständige Klartext-Befehlsshell (Command Shell) innerhalb des Geräts freigelegt werden.
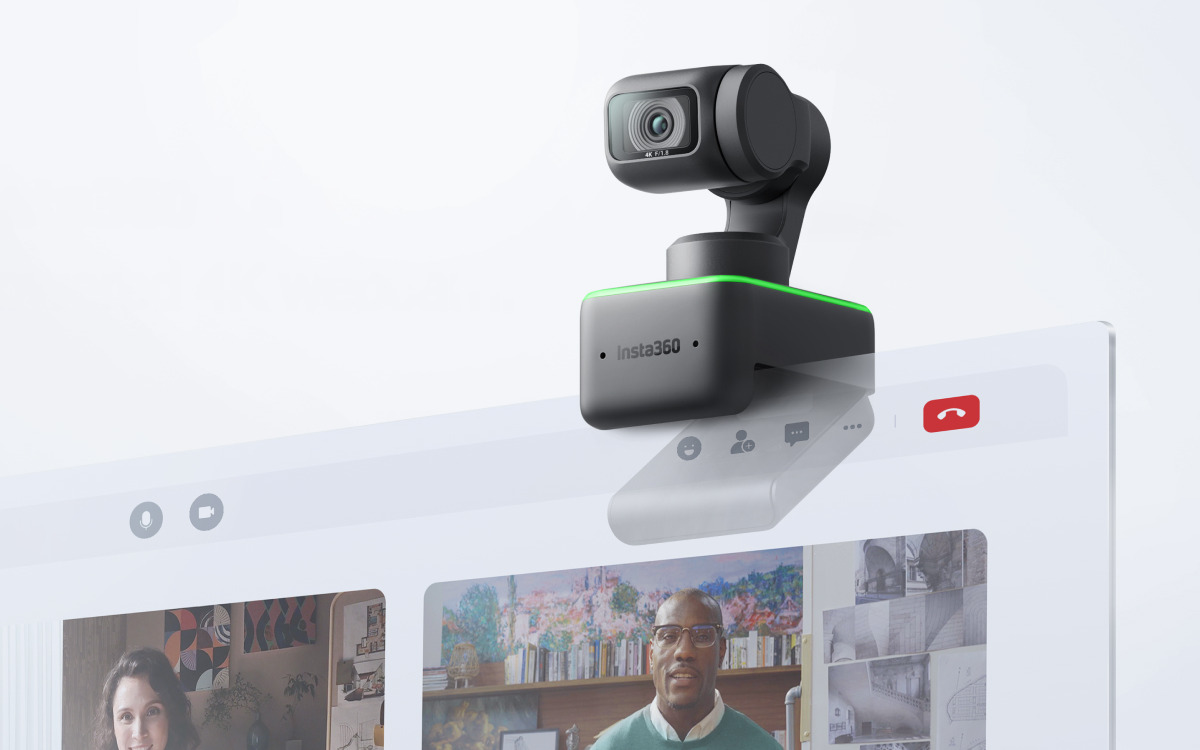
- Webcam: Die Analyse ermöglichte es, die Aktivitäts-LED der Kamera softwareseitig auszuschalten, während die Videoaufnahme weiterhin aktiv blieb – ein erhebliches Risiko für die Privatsphäre.
- Key-Light: Bei diesem WLAN-fähigen Licht wurde festgestellt, dass es Speicherzugriffe (Memory Writes) für jeden Teilnehmer im selben WiFi-Netzwerk offenlegt.
Diese Ergebnisse unterstreichen, dass die automatisierte Analyse durch KI-Agenten verborgene oder Debug-Funktionalitäten aufdecken kann, die für menschliche Analysten mit deutlich höherem Zeitaufwand verbunden wären.
Bedeutung für die KI-Branche
Die Nutzung von Modellen wie Claude Opus 5 für komplexe technische Aufgaben wie das Reverse Engineering zeigt die wachsende Reife von KI-Agenten im Bereich der Cybersicherheit. Die Fähigkeit der KI, nicht nur Code zu lesen, sondern aktiv mit einer Umgebung zu interagieren, Hypothesen über Protokolle aufzustellen und diese durch die Erstellung eigener Update-Utilities zu validieren, stellt einen signifikanten Fortschritt dar.
Für die Branche bedeutet dies einerseits eine enorme Effizienzsteigerung in der Sicherheitsforschung und bei Penetrationstests. Andererseits erhöht es den Druck auf Hardware-Hersteller, ihre Sicherheitsarchitekturen zu verstärken. Wenn KI-Agenten in der Lage sind, innerhalb kurzer Zeit Sicherheitsmechanismen wie Signaturprüfungen zu umgehen oder versteckte Shells zu finden, müssen Schutzmaßnahmen bereits in der Designphase von Peripheriegeräten deutlich robuster gestaltet werden. Die Grenze zwischen spezialisiertem Expertenwissen und automatisierter Analyse verschwimmt zunehmend.
Häufig gestellte Fragen
Welche Rolle spielte die KI bei der Entdeckung der Sicherheitslücken?
Die KI agierte als autonomer Agent, der Firmware-Daten analysierte, Protokolle dekonstruierte und eigenständig Dokumentationen sowie Skripte erstellte, um die gefundenen Funktionen und Schwachstellen zu validieren.
Warum sind gerade Peripheriegeräte ein Ziel für solche Analysen?
Peripheriegeräte sind oft eigenständige kleine Computersysteme mit einer Verbindung zum Host-Rechner. Sie verfügen meist über Firmware-Update-Schnittstellen, die als Angriffspunkt für iterative Analysen dienen können, um die Kontrolle über die Hardware zu gewinnen.
Welche konkreten Gefahren wurden durch die Analyse aufgezeigt?
Die Analyse zeigte unter anderem, dass Webcams so manipuliert werden können, dass sie unbemerkt aufzeichnen, und dass WLAN-gesteuerte Geräte oft unzureichende Zugriffskontrollen für ihre internen Speicherbereiche besitzen.
