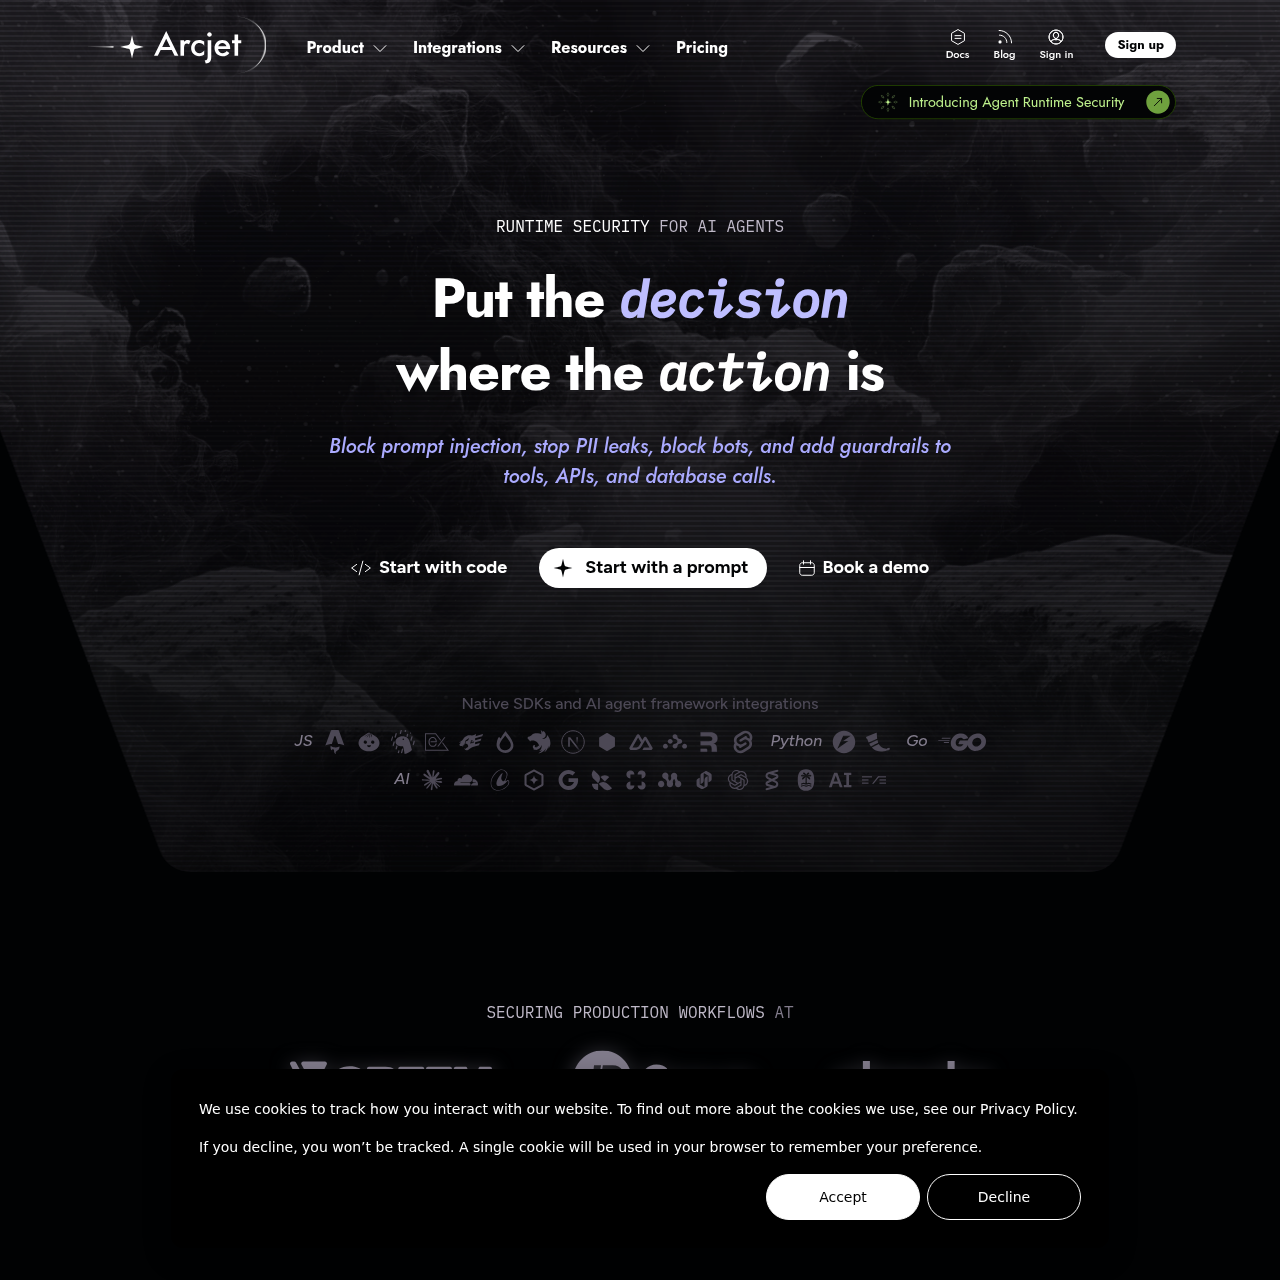
Arcjet es un SDK de seguridad en tiempo de ejecución y barreras de contención para agentes que detecta inyecciones de instrucciones, controla herramientas y gestiona el gasto de tokens.
Código e ITDelimita y bloquea ejecuciones no…Identifica intentos de inyección de…Identifica y elimina PII e información…Rastrea desviaciones de secuencia y…
Visitas mensuales estimadas
80 mil
Periodo de datos:
Publicado en AIToolly
¿Qué es Arcjet? Descripción del producto
Qué hace el producto y cómo se presenta oficialmente
Arcjet proporciona controles integrados de seguridad en tiempo de ejecución diseñados para aplicaciones web modernas y agentes de IA autónomos. A diferencia de los proxies inversos o pasarelas perimetrales, se integra directamente en los controladores de la aplicación y flujos de agentes para inspeccionar argumentos tipados y el contexto justo al llamarse una acción.
El sistema supervisa la identidad del usuario, los argumentos de entrada y el historial de ejecuciones secuenciales para devolver decisiones programáticas como permitir, bloquear, censurar o retener para revisión. Combina evaluaciones en el proceso con seguimiento de auditoría centralizado, admitiendo reglas en código y directivas remotas.
¿Para qué se puede usar Arcjet?
Casos de uso respaldados por fuentes oficiales
Delimitación de herramientas para agentes autónomos
Restringe las acciones de herramientas de agentes según el rol de usuario y límites en parámetros tipados para reducir operaciones financieras o de sistema no autorizadas.
Inyección de instrucciones y DLP de contexto
Filtra salidas de herramientas no fiables y entradas de usuario para frenar ataques de inyección de instrucciones y evitar el ingreso de PII en el contexto del LLM.
Límite de gasto y bucles de agentes
Aplica presupuestos compartidos basados en cubos de tokens en ejecuciones de agentes de múltiples pasos para evitar que bucles recursivos descontrolados agoten las cuotas.
Cómo usar Arcjet
El proceso documentado, cuando está disponible
1
Observar
Captura acciones de la aplicación, sesiones, rutas, actores, etiquetas de herramientas, argumentos y pasos previos de ejecución dentro de la aplicación.
2
Aplicar
Evalúa el contexto de la acción frente a las políticas de seguridad y devuelve una decisión como permitir, bloquear, censurar o retener para revisión antes de ejecutar.
3
Auditar
Registra decisiones, versiones de directivas, actores, entradas e historiales de ejecución como evidencia, manteniendo las comprobaciones confidenciales en el proceso.
Seguridad en tiempo de ejecución y arquitectura de políticas dual
Arcjet sitúa la evaluación de seguridad directamente en el límite de llamada de funciones dentro del código de la aplicación en lugar de en un proxy de red externo. Esta ubicación permite al motor de seguridad acceder a la identidad del actor, parámetros tipados y acciones previas dentro de una secuencia de flujo de trabajo antes de que se ejecute cualquier función.
La arquitectura divide la implementación de reglas en dos vías complementarias. Los equipos de ingeniería pueden declarar reglas versionadas dentro de los repositorios de código que se someten a pruebas unitarias y simulaciones, mientras que los equipos de seguridad pueden configurar directivas remotas en la nube para actualizar umbrales operativos en tiempo real sin desplegar software.
Ofrece una sobrecarga de decisión local inferior a 1 ms, mientras que las comprobaciones de API en la nube requieren de 20 a 30 ms.
Correlaciona acciones secuenciales a lo largo de las ejecuciones para detectar desviaciones en la secuencia con el tiempo.
Admite modos operativos de simulación para verificar el impacto de las directivas antes de activar comportamientos de bloqueo.
Qué probar antes de elegir Arcjet
Comprobaciones con tus propios materiales y flujo de trabajo
Confirmar la compatibilidad con el entorno de ejecución del proyecto, como Node.js, Bun, Deno, Python o Go.
Verificar si la sobrecarga de 100 ms de latencia añadida por el modelo de inyección de instrucciones se ajusta a los objetivos de rendimiento del flujo de trabajo.
Comprobar si la inspección de PII en el proceso cumple con las normativas de conformidad y soberanía de datos específicas de la organización.
Respuestas basadas en el registro de producto con fuentes verificadas
¿Cómo evita Arcjet que los agentes de IA ejecuten acciones inseguras?+
Arcjet evalúa las comprobaciones de seguridad en el límite de la acción dentro de la aplicación en vez de depender del texto del prompt, delimitando las llamadas a herramientas por identidad, rol, ruta y entradas tipadas antes de la ejecución.
¿En qué se diferencia Arcjet de un plano de control de IA o una pasarela MCP?+
Las pasarelas y planos de control se sitúan fuera de las aplicaciones y carecen de visibilidad sobre los argumentos de las funciones entrantes, mientras que Arcjet opera en el código inspeccionando la identidad del usuario, parámetros tipados y el contexto de ejecución previo.
¿Cómo funciona la detección de inyección de instrucciones dentro del sistema?+
Arcjet analiza las entradas del usuario y las respuestas de herramientas externas con un modelo de detección especializado antes de que la carga útil llegue al LLM, añadiendo unos 100 ms de latencia y emitiendo una decisión tipada para procesarse en código.
¿Cómo aplica el sistema los presupuestos de tokens y gastos en los agentes?+
Aplica un limitador de tasa basado en cubos de tokens vinculado a identificadores de usuario u organización durante toda la ejecución, de modo que los bucles descontrolados consumen de una cuota compartida en lugar de reiniciar límites en cada extremo.
¿Se pueden modificar las directivas de seguridad sin desplegar nuevo código?+
Sí, los equipos de seguridad pueden administrar directivas remotas en la nube con efecto inmediato en todos los servicios, lo que permite actualizar umbrales sin requerir solicitudes de extracción de ingeniería ni nuevos lanzamientos de código.
Más herramientas de IA de Código e IT
Explora otras herramientas añadidas recientemente en la misma categoría.