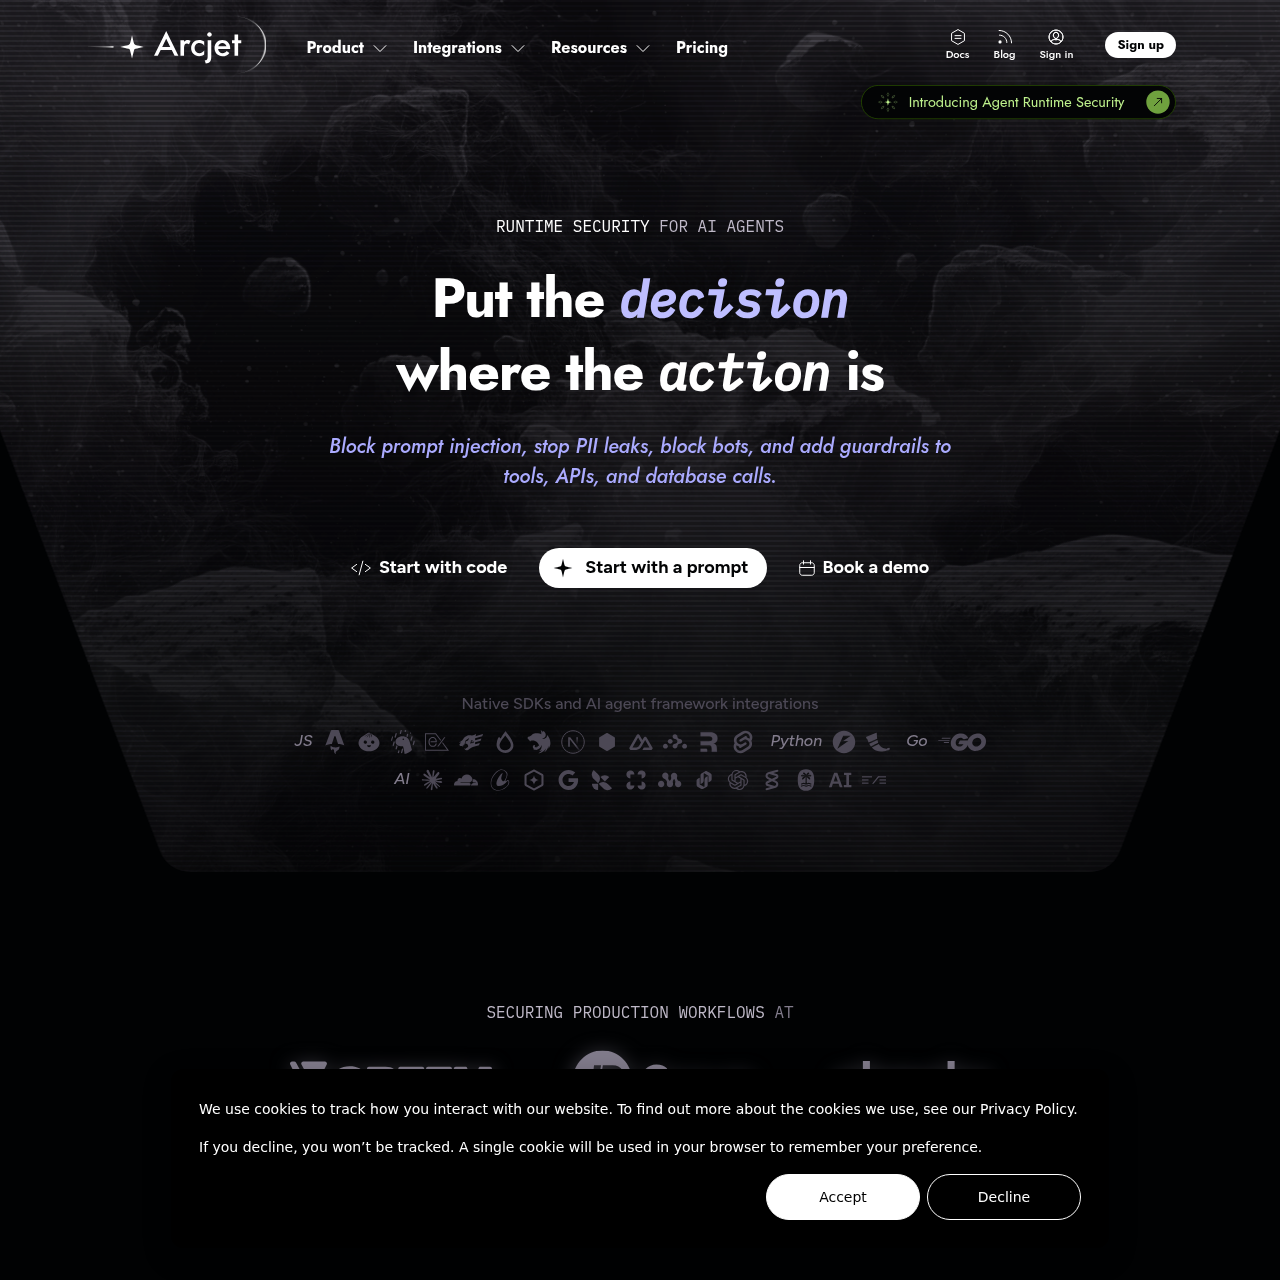
Arcjet est un SDK de sécurité d'exécution intégré au code et un système de garde-fous pour agents qui détecte les injections de prompts, applique des règles d'exécution d'outils, vise à réduire les fuites de données et gère les budgets de jetons.
Code et ITDélimite et bloque les exécutions non…Identifie les tentatives d'injection de…Identifie et supprime les informations…Suit les dérives de séquences et les…
Visites mensuelles estimées
80 k
Période des données:
Référencé sur AIToolly
Qu’est-ce que Arcjet ? Présentation du produit
Fonction du produit et positionnement officiel
Arcjet fournit des contrôles de sécurité intégrés à l'exécution conçus pour les applications web modernes et les agents d'IA autonomes. Contrairement aux proxys inverses de périmètre ou aux passerelles, il s'intègre directement aux gestionnaires applicatifs et aux flux de travail d'agents afin d'inspecter les arguments typés et le contexte au moment précis où une action est appelée.
Le système surveille l'identité des utilisateurs, les arguments d'entrée et l'historique séquentiel des exécutions pour renvoyer des décisions programmatiques telles qu'autoriser, bloquer, caviarder ou suspendre pour examen. Il combine des évaluations internes au processus avec un suivi d'audit centralisé, tout en prenant en charge les règles définies dans le code ainsi que les politiques distantes.
À quoi peut servir Arcjet ?
Cas d’usage étayés par les sources officielles
Délimitation des outils d'agents autonomes
Restreindre les actions d'outils d'agents selon le rôle de l'utilisateur et les limites de paramètres typés pour aider à réduire les opérations financières ou système non autorisées.
Injection de prompts et DLP de contexte
Filtrer les sorties d'outils non fiables et les entrées utilisateur pour stopper les attaques par injection de prompts et empêcher les PII d'entrer dans le contexte du LLM.
Plafonnement des dépenses et boucles d'agents
Appliquer des budgets partagés basés sur un seau à jetons sur des exécutions d'agents multi-étapes pour empêcher les boucles récursives incontrôlées d'épuiser les quotas de jetons.
Comment utiliser Arcjet
Le parcours documenté, lorsqu’il est disponible
1
Observer
Capture les actions de l'application, les sessions, les routes, les acteurs, les étiquettes d'outils, les arguments et les étapes d'exécution antérieures au sein de l'application.
2
Appliquer
Évalue le contexte de l'action par rapport aux politiques de sécurité et renvoie une décision telle qu'autoriser, bloquer, caviarder ou suspendre pour examen avant l'exécution.
3
Auditer
Consigne les décisions, versions de politiques, acteurs, entrées et historiques d'exécution sous forme de preuves tout en conservant les contrôles sensibles au sein du processus.
Sécurité à l'exécution et architecture à double politique
Arcjet positionne l'évaluation de sécurité directement à la frontière des appels de fonction dans le code applicatif plutôt qu'au niveau d'un proxy réseau externe. Ce positionnement donne au moteur de sécurité un accès direct à l'identité de l'acteur, aux paramètres typés et aux actions précédentes d'une séquence de flux de travail avant même qu'une fonction ne s'exécute.
L'architecture sépare la mise en œuvre des règles en deux voies complémentaires. Les équipes d'ingénierie peuvent déclarer des règles sous contrôle de version au sein des dépôts de code qui subissent des tests unitaires et des simulations, tandis que les équipes de sécurité peuvent configurer des politiques cloud distantes mettant à jour les seuils opérationnels en temps réel sans déclencher de redéploiement logiciel.
Offre une latence de décision locale inférieure à 1 ms, les vérifications via l'API cloud nécessitant de 20 à 30 ms.
Met en corrélation les actions séquentielles d'une exécution à l'autre afin de détecter toute dérive de séquence au fil du temps.
Prend en charge les modes de simulation (dry-run) pour vérifier l'impact des politiques avant d'activer le blocage effectif.
Points à tester avant de choisir Arcjet
Vérifications à effectuer avec vos contenus et votre flux de travail
Confirmer la compatibilité avec l'environnement d'exécution du projet, tel que Node.js, Bun, Deno, Python ou Go.
Vérifier si le surcoût de latence de 100 ms introduit par le modèle de détection d'injection de prompts s'intègre dans les objectifs de performance du flux de travail.
Vérifier si l'inspection des données personnelles (PII) dans le processus répond aux normes de conformité et de souveraineté des données propres à l'organisation.
Réponses fondées sur la fiche produit dont les sources ont été vérifiées
Comment Arcjet empêche-t-il les agents d'IA d'exécuter des actions dangereuses ?+
Arcjet évalue les contrôles de sécurité à la frontière des actions au sein de l'application plutôt que de se fier au texte du prompt, en délimitant les appels d'outils selon l'identité, le rôle, la route et les entrées typées avant leur exécution.
En quoi Arcjet diffère-t-il d'un plan de contrôle pour IA ou d'une passerelle MCP ?+
Les passerelles et plans de contrôle se situent à l'extérieur des applications et manquent de visibilité sur les arguments des fonctions entrantes, tandis qu'Arcjet s'exécute dans le code où il inspecte l'identité de l'utilisateur, les paramètres typés et le contexte d'exécution historique.
Comment la détection d'injection de prompts fonctionne-t-elle au sein du système ?+
Arcjet analyse les entrées utilisateur et les sorties d'outils externes à l'aide d'un modèle de détection spécialisé avant que la charge utile n'atteigne le LLM, ajoutant environ 100 ms de latence et renvoyant une décision typée pour gestion dans le code.
Comment le système applique-t-il les budgets de jetons et de dépenses aux agents ?+
Il applique un limiteur de débit à seau à jetons associé aux identifiants d'utilisateur ou d'organisation sur l'ensemble de l'exécution, de sorte que les boucles incontrôlées consomment un quota partagé unique au lieu de réinitialiser les limites à chaque point de terminaison.
Les politiques de sécurité peuvent-elles être modifiées sans déployer de nouveau code ?+
Oui, les équipes de sécurité peuvent gérer des politiques distantes dans le cloud qui s'appliquent immédiatement sur l'ensemble des services, permettant des mises à jour de seuils sans nécessiter de pull requests d'ingénierie ni de déploiements de code.
Plus d’outils IA de Code et IT
Découvrez d’autres outils récemment ajoutés dans la même catégorie.